


Росія найчастіше намагається отримувати чутливу інформацію про український оборонно-промисловий комплекс через людей, що мають доступ до підприємств і державних установ. Серед інших каналів — агентурні мережі, соціальні мережі та кібератаки. Про це йдеться в дослідженні аналітиків YouControl.
Організація проаналізувала 7362 повідомлення на офіційному сайті СБУ за період із січня 2020 року до серпня 2026 року. Із них 131 безпосередньо стосувалося загроз для українського оборонно-промислового комплексу.
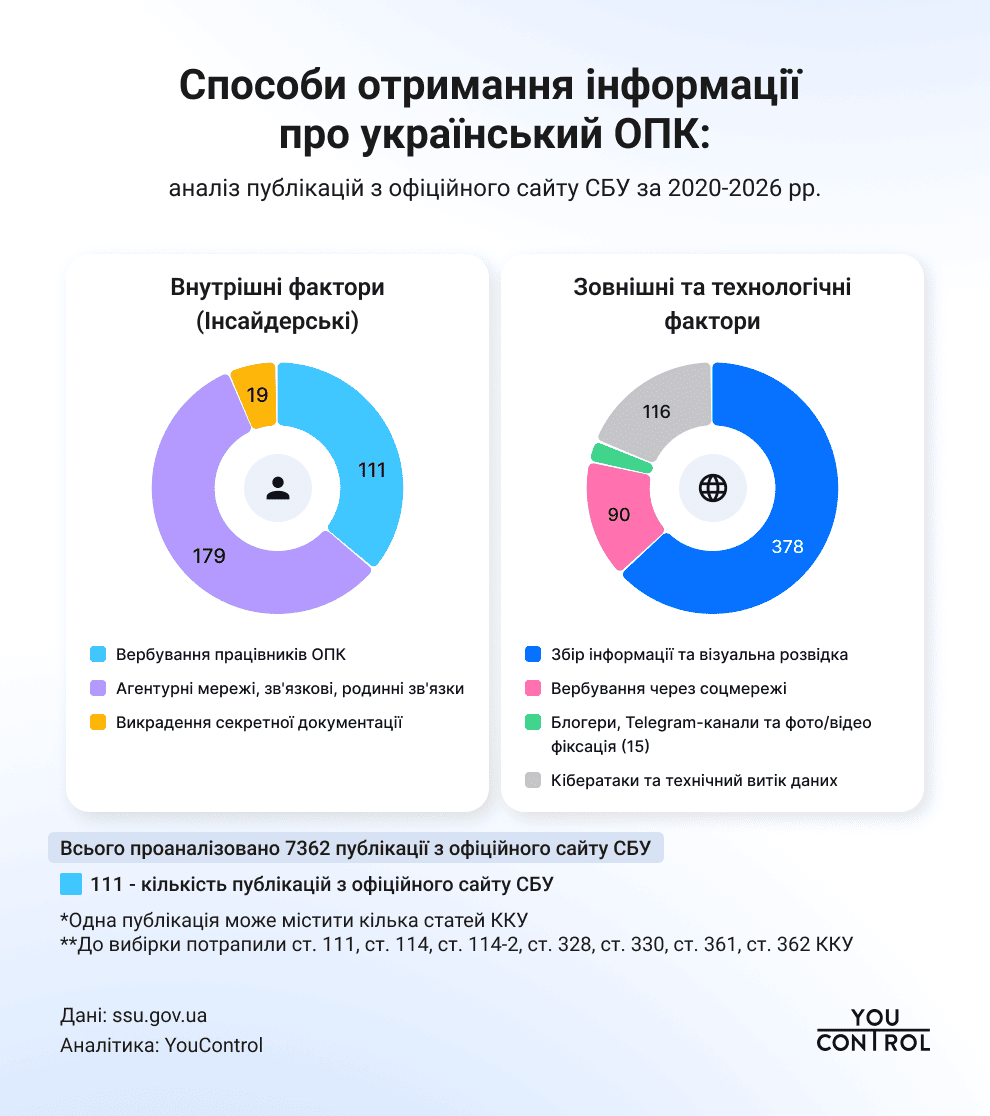
Дослідники на основі відкритих даних виділили сім основних способів, за допомогою яких Росія намагається отримувати інформацію про українські оборонні об’єкти:
- Вербування працівників стратегічних та оборонних підприємств. У 111 публікаціях СБУ, пов’язаних безпосередньо з ОПК, йшлося про викриття «кротів» і шпигунів, зокрема, працівників підприємств, інженерів, конструкторів та посадовців, які могли передавати дані.
- Використання агентурних мереж, зв'язкових та особистих контактів. У 179 повідомленнях згадується викриття поодиноких агентів та зв'язкових ФСБ, із них - 115 новин у вибірці ОПК.
- Викрадення секретної технічної документації зафіксували у 19 новинах щодо ОПК. Полягає у спробах несанкціонованого копіювання науково-технічної інформації на носії та переправлення її за кордон.
- Цільовий збір інформації про військові об'єкти та візуальна розвідка. 269 повідомлень СБУ стосувалися коригування вогню та наведення російських ударів. Водночас у 43 випадках агенти фізично збирали інформацію про об’єкти, фотографуючи або знімаючи на відео їхні території.
- Дистанційне вербування через соціальні мережі. Соцмережі слугують інструментом пошуку потенційних коригувальників серед місцевих жителів, які мешкають поруч із промзонами. У вибірці ОПК про це було 90 новин.
- Блогери, Telegram-канали та фото/відео фіксація. У 15 випадках фігурують блогери, адміністратори Telegram-каналів та стримери, які здійснювали несанкціоновану фіксацію результатів влучань, роботи ППО чи переміщення техніки.
- Кібератаки та технічний витік даних. За період дослідження СБУ опублікувала 71 новину про хакерські атаки та 45 матеріалів про несанкціоновані дії комп'ютерною інформацією. У масиві ОПК зафіксовано також 4 випадки несанкціонованого підключення ворога до зовнішніх IP-камер, розташованих поблизу оборонних заводів. Водночас відкриті дані, за результатами аналізу YouControl, не фігурували серед зафіксованих каналів витоку інформації про ОПК. У всьому масиві з 7362 повідомлень СБУ дослідники не виявили жодного випадку, коли отримання інформації про оборонні об’єкти було б пов’язане саме з використанням даних із державних публічних реєстрів.
Аналітики також виявили 14 повідомлень СБУ, які стосувалися 11 кримінальних проваджень щодо незаконної передачі закритої інформації працівниками правоохоронних і контролюючих органів. Найчастіше в таких випадках фігурували податкові та фіскальні органи.
Читайте такожОбмеження доступу до реєстрів — безпека чи спроба приховати майно корупціонерів?
Дослідники аналізували лише публічні повідомлення з сайту СБУ, відібрані за статтями ККУ про державну зраду, шпигунство й розголошення службової інформації. Одне повідомлення могло потрапити в кілька категорій, тому кількість згадок не дорівнює кількості випадків. У YouControl застерігають, що дослідження не охоплює непублічні матеріали СБУ й не дає повної картини спроб Росії отримати інформацію про ОПК.